MODUS X посилив партнерство бізнесу та освіти, запустивши курс «Управління цифровою трансформацією»...
Partnerships
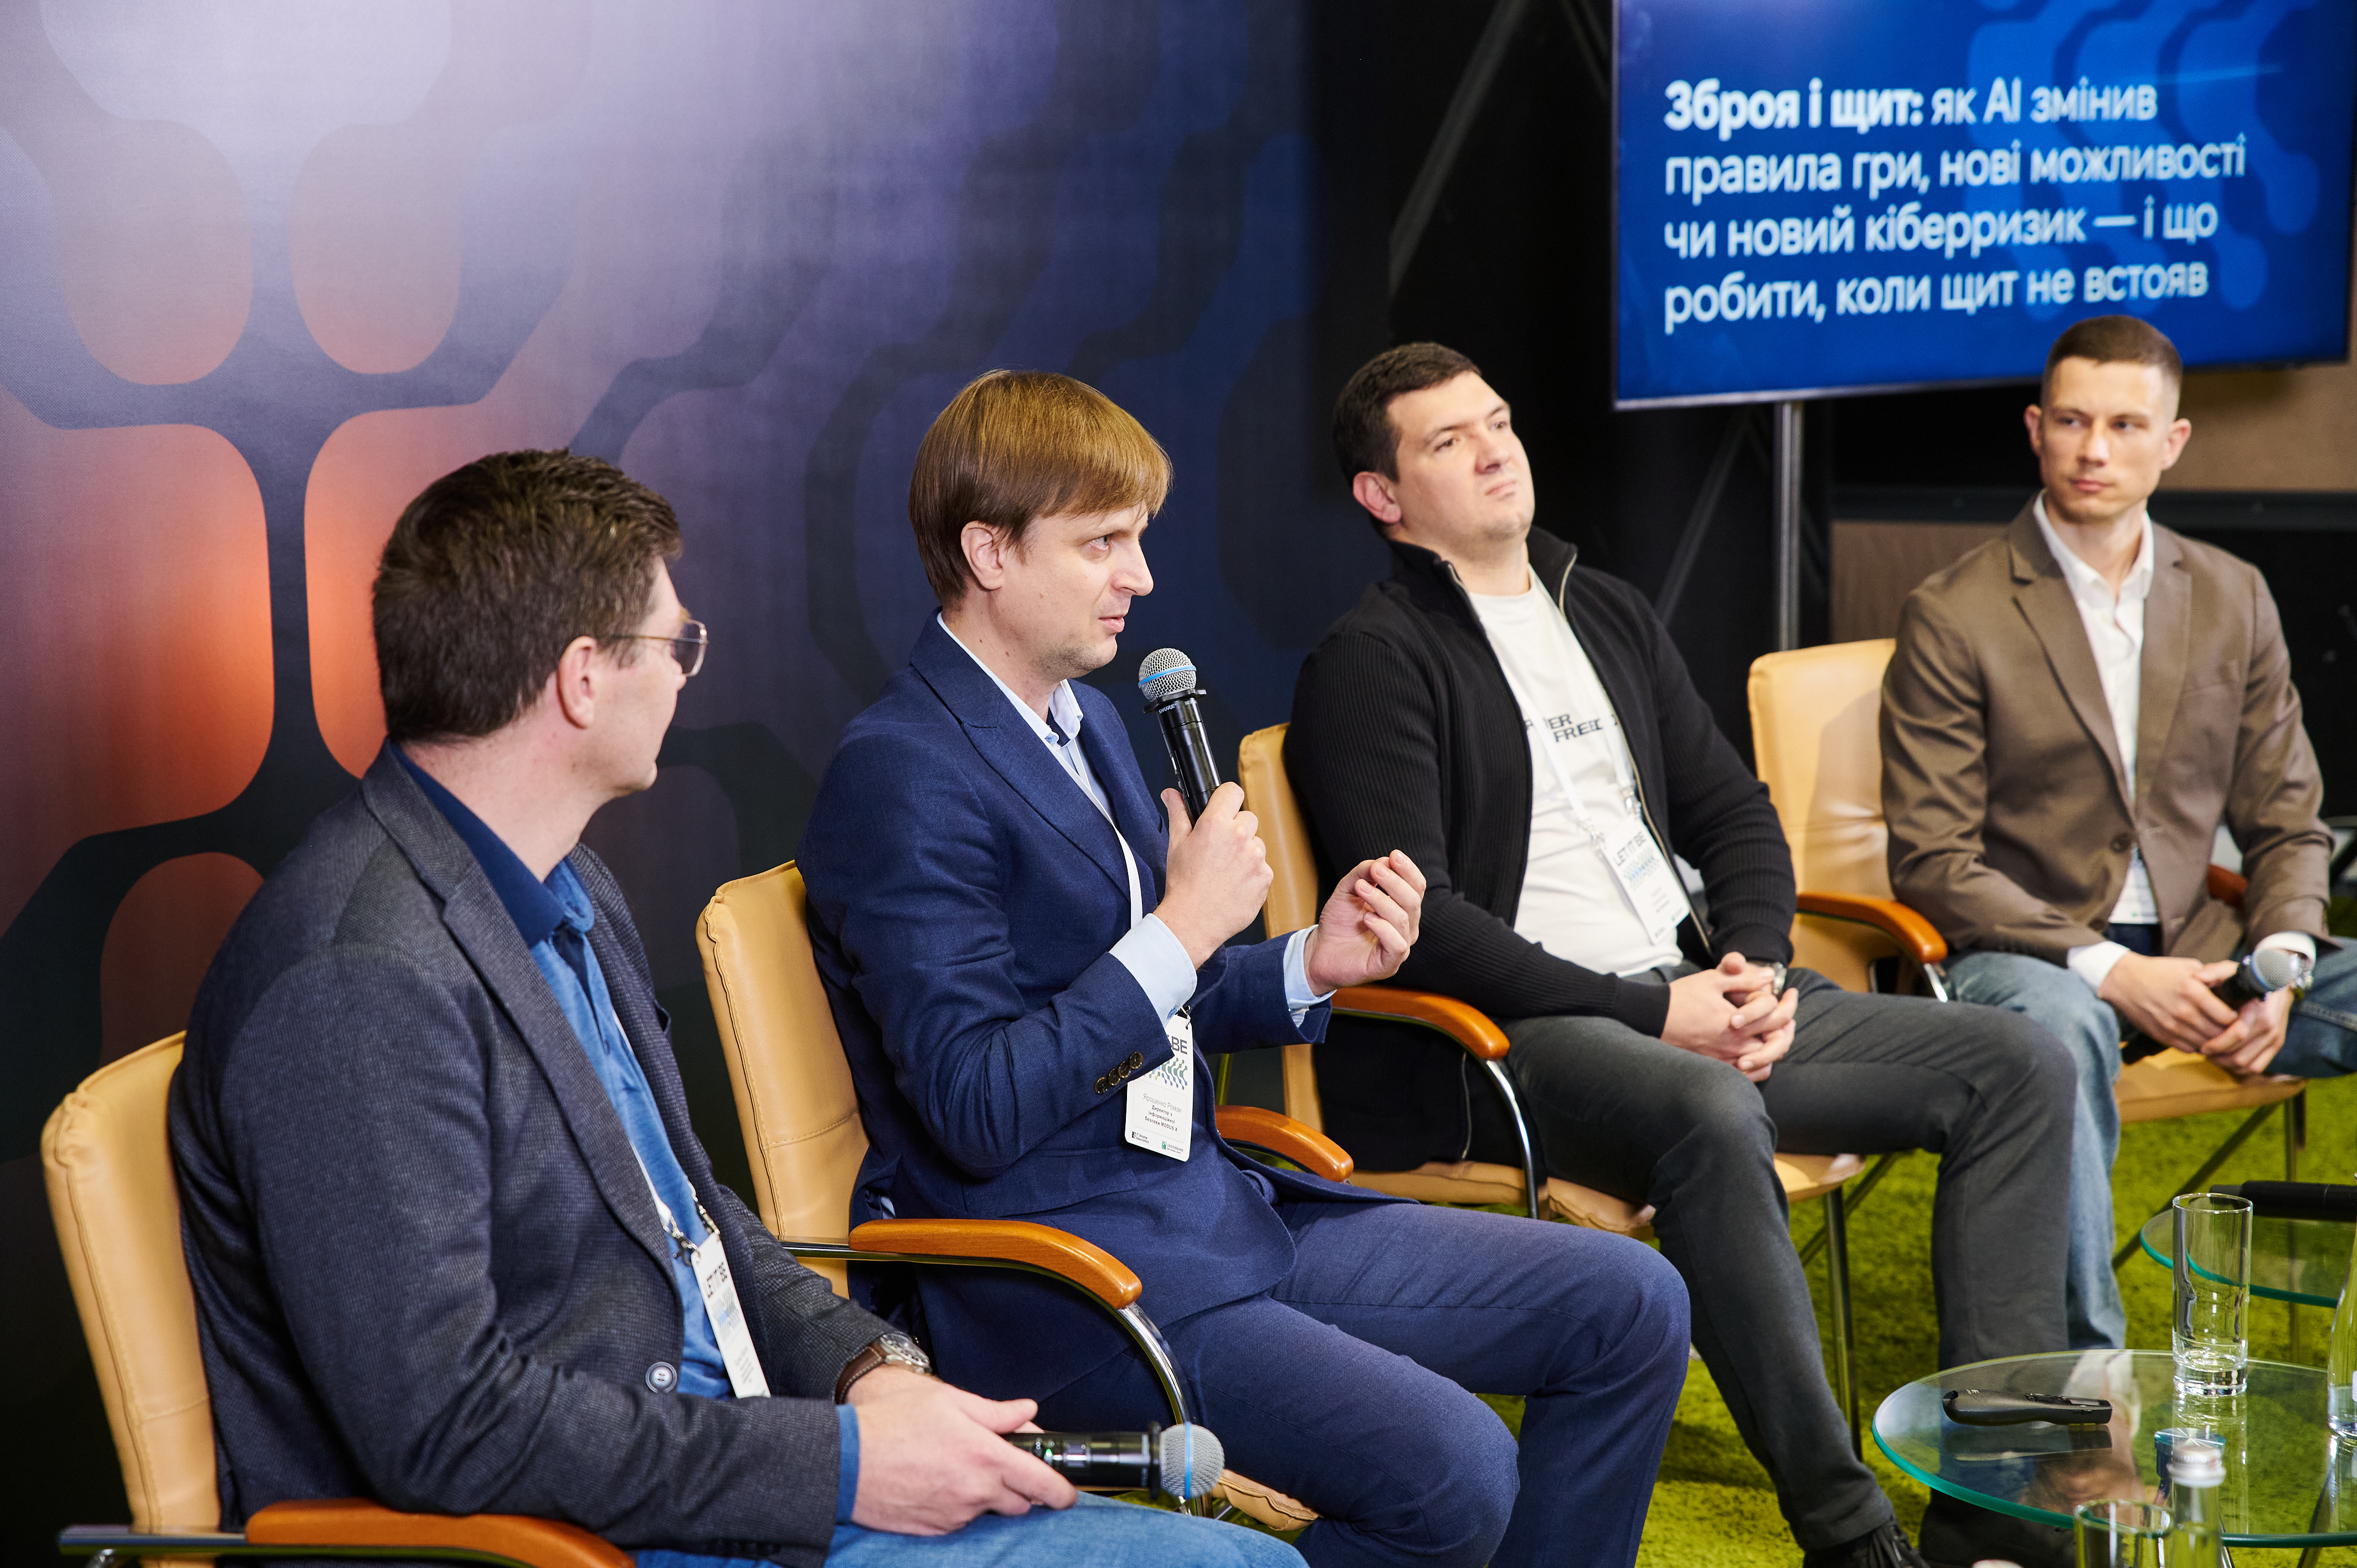
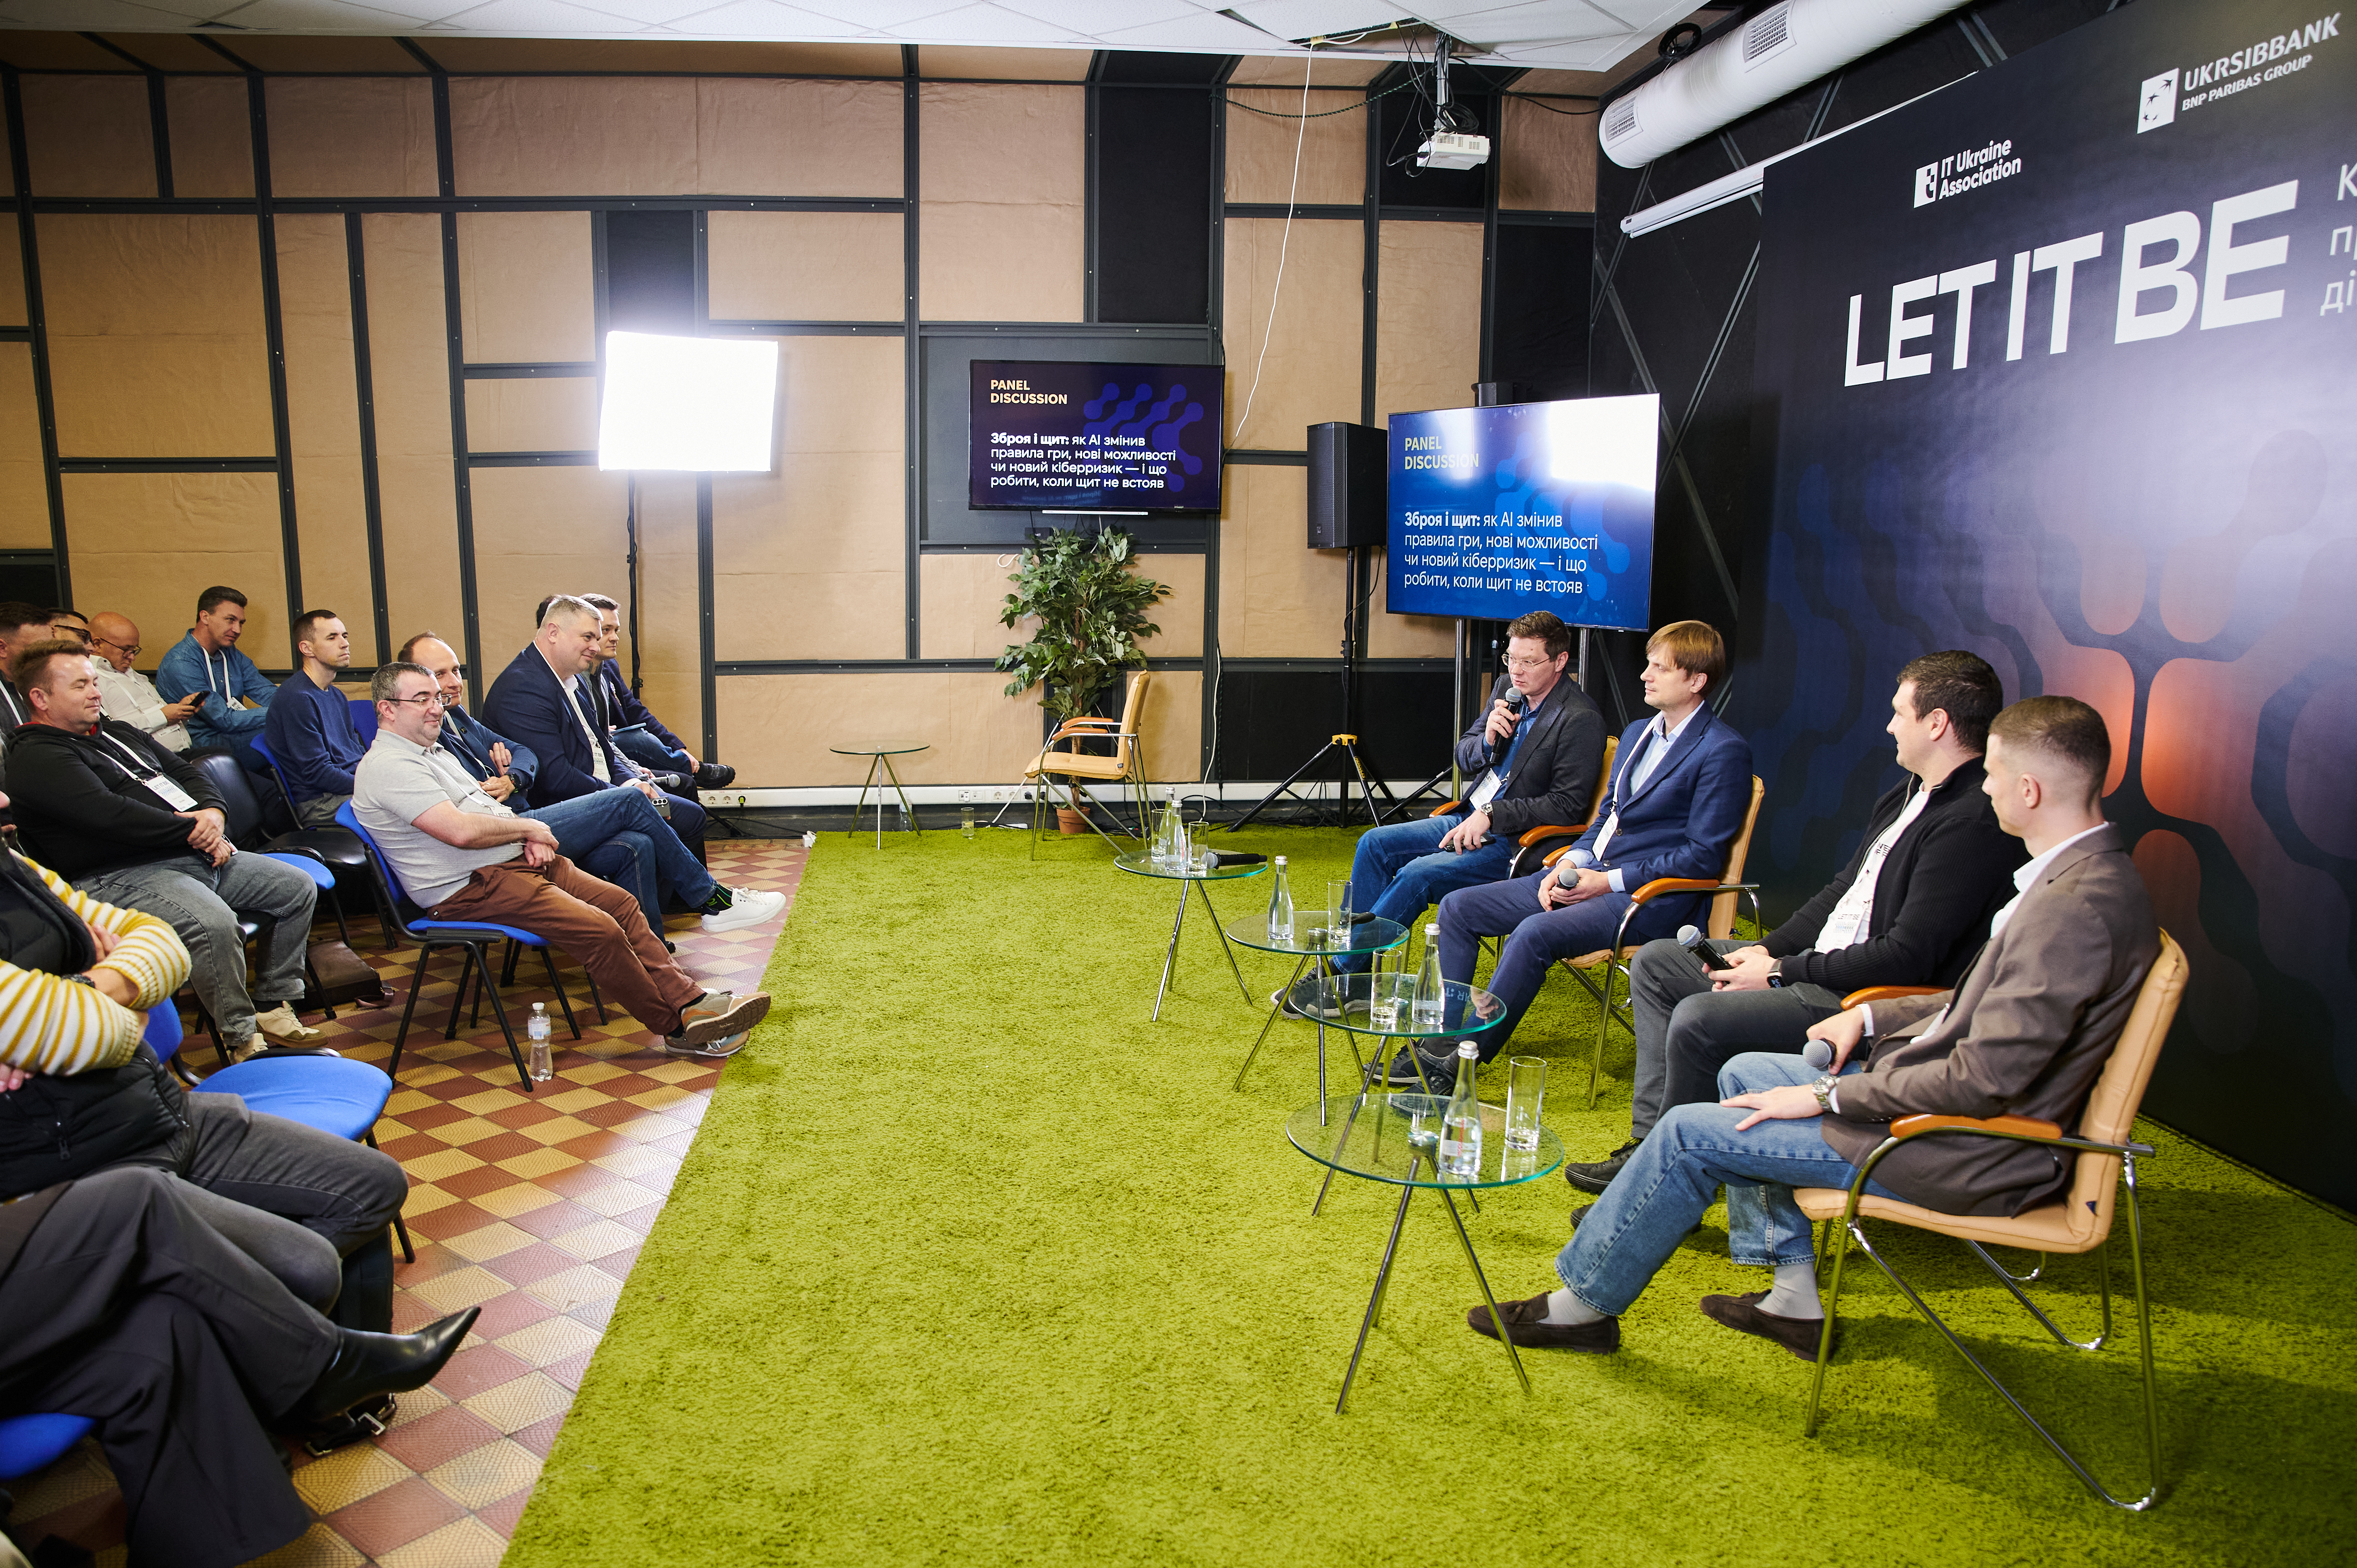
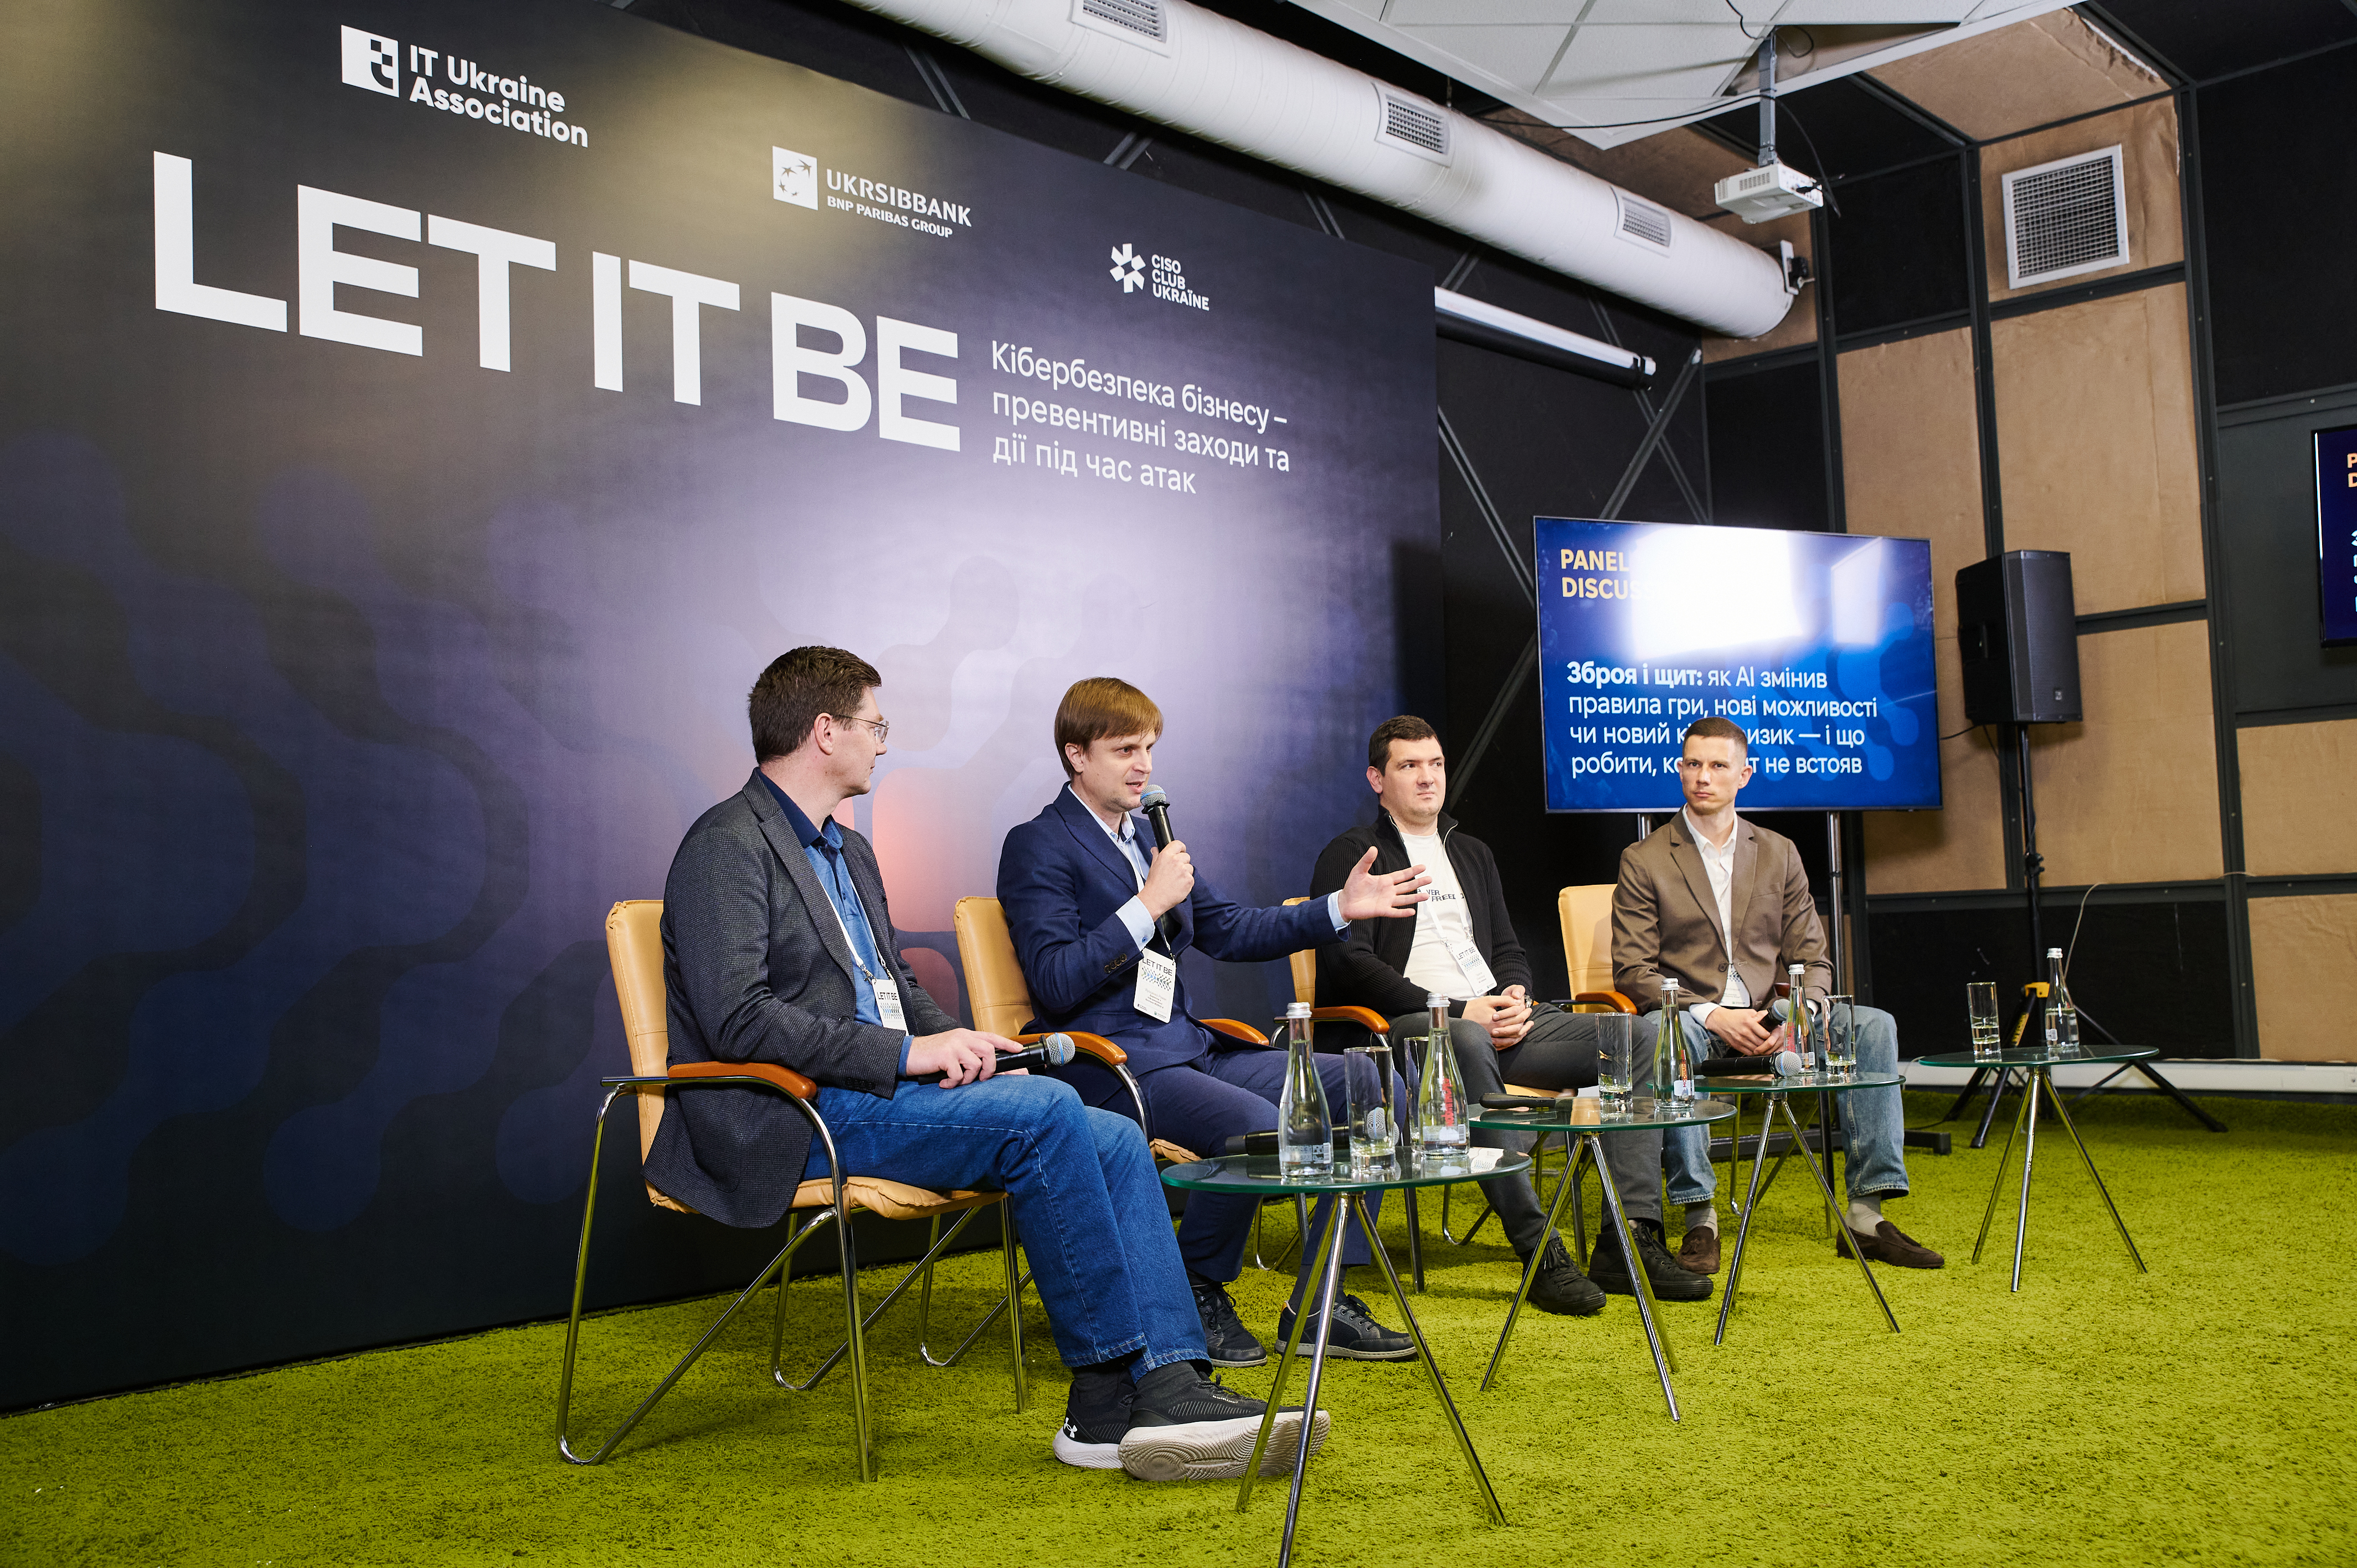
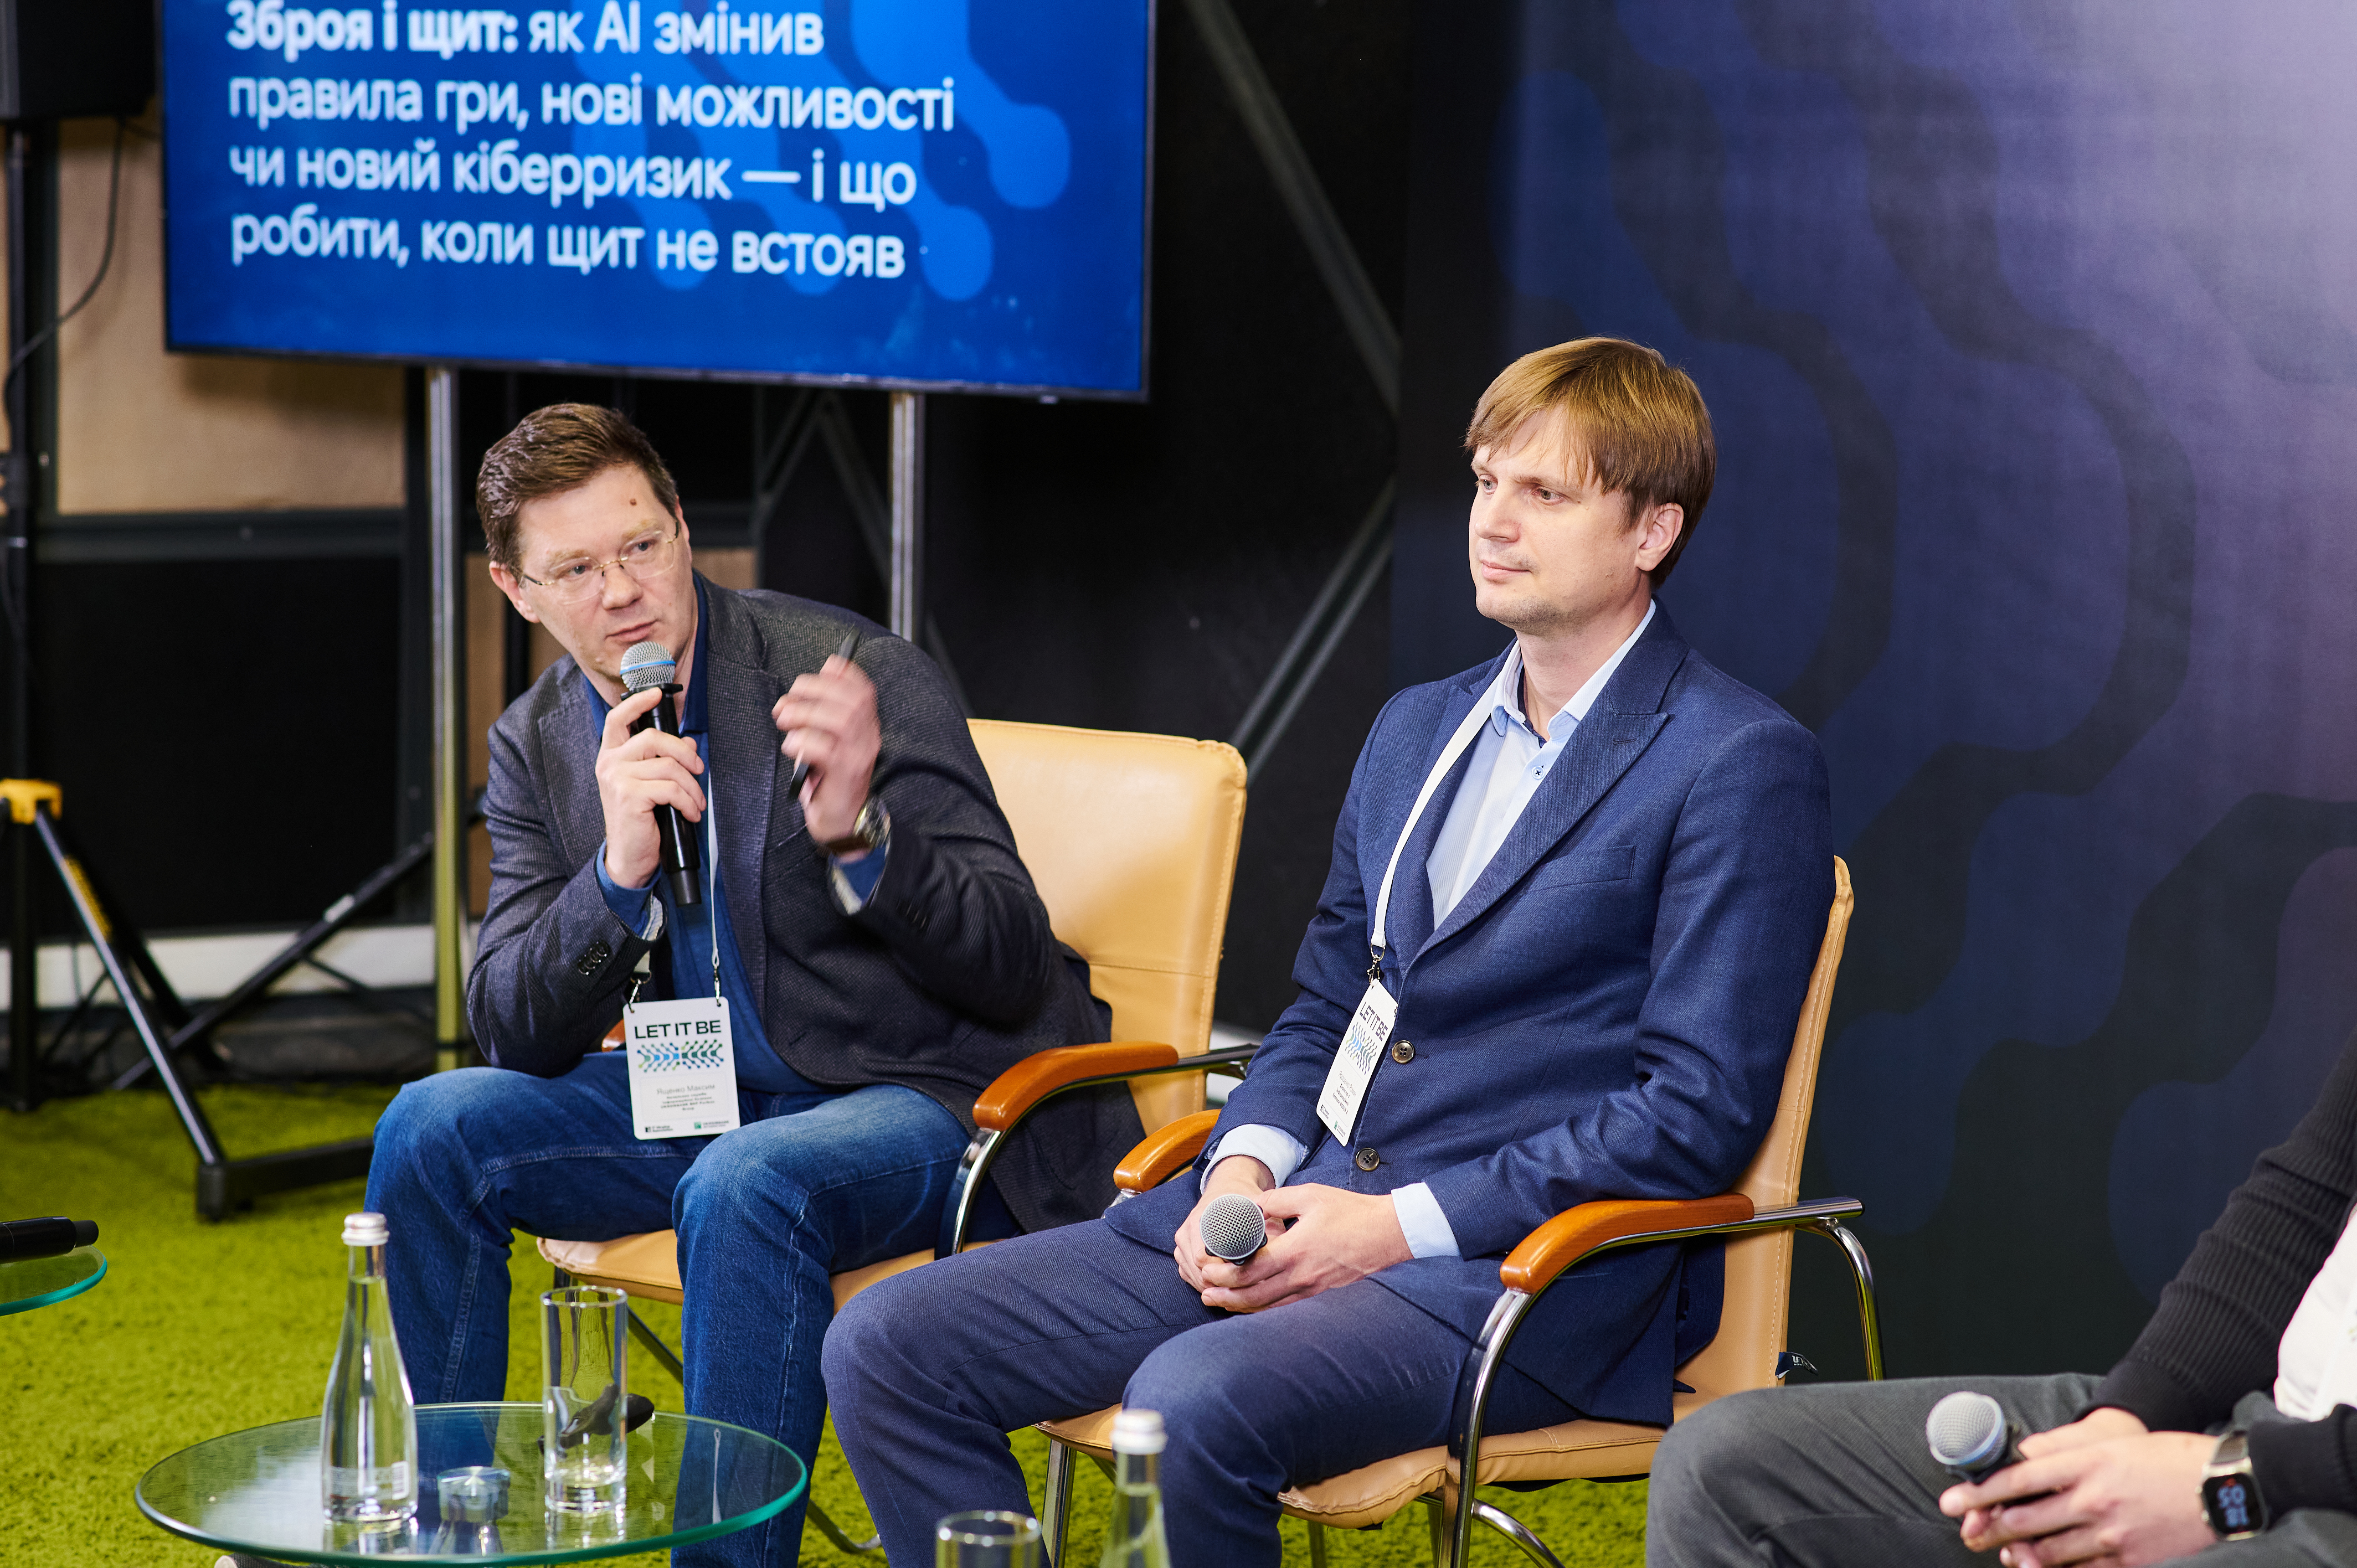
Роман Ярошенко, директор з інформаційної безпеки MODUS X, взяв участь у панельній дискусії «Зброя і щит: як AI змінив правила гри, нові можливості чи новий кіберризик — і що робити, коли щит не встояв». Панель відбулася 27 жовтня в Києві в межах заходу LET IT BE «Кібербезпека бізнесу – превентивні заходи та дії під час атак», який організувала Асоціація IT Ukraine за підтримки UKRSIBBANK BNP Paribas Group.
Подія зібрала понад 100 учасників: власників і топменеджмент малого та середнього бізнесу, керівників ІТ-напрямів, CIO та CISO, операційних директорів, а також підприємців, які вже використовують або планують впроваджувати штучний інтелект. Протягом чотирьох годин понад десять експертів і практиків говорили про те, хто і навіщо атакує бізнес, як захиститися без мільйонного бюджету, що робити, коли атака вже сталася, і як AI змінює правила гри в кібербезпеці.
Панель «Зброя і щит» завершувала змістовну частину програми й поєднала дві ключові теми заходу: штучний інтелект як нову загрозу та як інструмент захисту.
На думку Романа, штучний інтелект суттєво знизив поріг входу для зловмисників. Атаки стають автоматизованими, масовими й водночас дедалі точнішими. Фішингові листи, згенеровані AI, складно відрізнити від справжніх: вони написані бездоганною мовою, враховують контекст компанії та імітують стиль колег чи партнерів. Додаються дипфейки голосу й відео, які використовують для соціальної інженерії та шахрайства з платежами.
Як приклад Роман навів відомий випадок, що стався у 2024 році в Гонконгу. Працівника британської інженерної компанії Arup запросили на відеоконференцію. На екрані був фінансовий директор компанії, поруч кілька колег. Він бачив знайомі обличчя, чув знайомі голоси, і ніщо в розмові не викликало сумнівів. Тож коли на зустрічі попросили провести серію фінансових переказів, він їх погодив. Загальна сума склала приблизно 25 мільйонів доларів. Лише згодом з'ясувалося, що, крім нього, справжніх людей на дзвінку не було: усі учасники виявилися синтетичними deepfake-персонажами, створеними за допомогою AI.
Цей випадок показує, що сьогодні вже недостатньо довіряти тому, що бачиш і чуєш. Якщо жертвою такої атаки стала велика міжнародна компанія, малий і середній бізнес вразливий ще більше: у нього рідко є окрема команда безпеки чи чіткі процедури перевірки й реагування.
Водночас ті самі технології посилюють і захисників. Спікер розповів, як AI допомагає швидше виявляти аномалії, аналізувати великі обсяги подій безпеки, пріоритезувати інциденти та автоматизувати рутинні дії аналітиків. Це скорочує час від виявлення загрози до реакції, а саме цей показник найчастіше визначає масштаб наслідків атаки.
Роман наголосив, що технології не замінюють людей і процеси. AI-інструменти ефективні лише тоді, коли в компанії є зрозумілі правила роботи з даними, контроль доступів, навчена команда та регулярні перевірки захисту. Окремий виклик — безпечне використання AI самими співробітниками: бізнесу варто визначити, які сервіси дозволені та які дані в них не можна передавати.
Центральною частиною виступу стало питання, що робити, коли захист усе ж не спрацював. Роман підкреслив, що жодна система не дає стовідсоткової гарантії, тому готовність до інциденту не менш важлива, ніж його попередження. Відповідальних за реагування потрібно призначити заздалегідь, план дій має бути задокументованим, а команда повинна знати, кого і в якій послідовності залучати: ІТ, керівництво, юристів, комунікації, а за потреби й зовнішніх партнерів.
«AI — це водночас і зброя, і щит. Зловмисники вже використовують його, щоб атакувати швидше й точніше, тому бізнес не може дозволити собі захищатися вчорашніми методами. Але жодна технологія не дає стовідсоткової гарантії. Важливо не лише будувати захист, а й заздалегідь знати, хто і що робить, коли щит не встояв. Саме швидкість і злагодженість реакції визначають, наскільки відчутними будуть наслідки атаки», — наголосив Роман Ярошенко.
Підсумовуючи дискусію, Роман окреслив кілька кроків, з яких компанія може почати вже сьогодні, навіть без великого бюджету на кібербезпеку:
Участь у LET IT BE продовжує відкритий діалог MODUS X з бізнес-спільнотою про практики кіберзахисту. Команда з кібербезпеки компанії щодня захищає інфраструктуру Групи ДТЕК та клієнтів, і ми ділимося цим досвідом, щоб українські компанії були стійкішими до кіберзагроз.
MODUS X — українська технологічна компанія, що входить до Групи ДТЕК, надає професійні ІТ-послуги і рішення для великого та середнього бізнесу в Україні та за кордоном.
Компанія має понад 900 експертів, забезпечує цифрову трансформацію, впроваджує інноваційні технології для підвищення ефективності бізнесів та розробляє власні продукти.
Основними технологічними напрямками MODUS X є: управління даними та штучний інтелект, розробка та впровадження бізнес-застосунків, ІТ-інфраструктура, кібербезпека, організація сучасного робочого місця і технічна підтримка, ІТ-консалтинг.
Компанія є партнером ключових лідерів ІТ-індустрії, таких як Microsoft, SAP, Creatio, IBM, Lenovo, Trend Micro, Check Point, Cohesity, Tenable тощо.